Fünf Dinge, die nicht Ihre Aufgabe als Datenschutzbeauftragter sind

Am dritten Tag nach seiner Benennung findet Kai-Uwe einen dicken Ordner auf seinem Schreibtisch. Auf dem Deckel klebt ein gelber Zettel von Herrn Müller, dem Senior-Chef: „Datenschutz. Bitte kümmern Sie sich.“
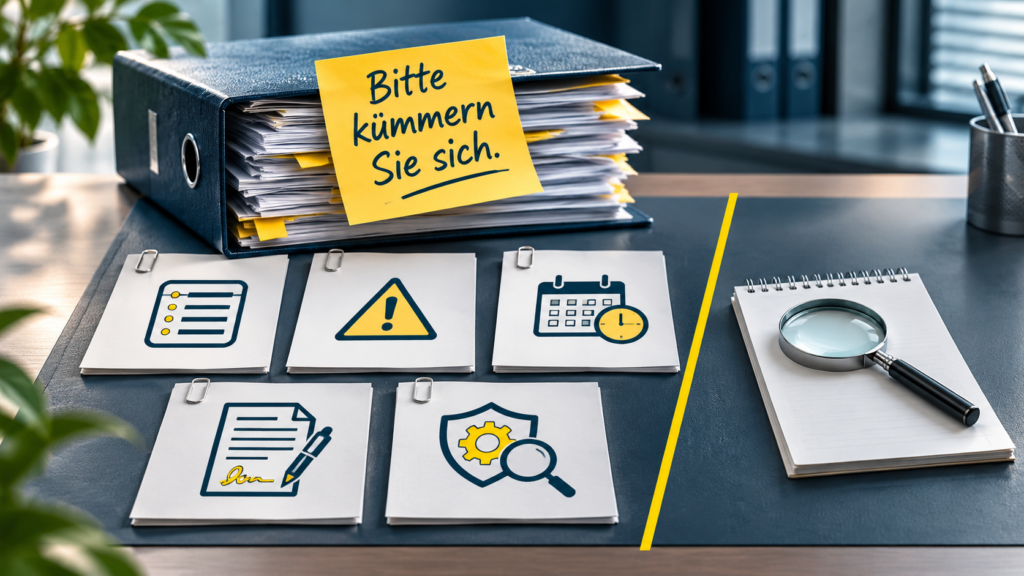
Datenschutzaufgaben-und-Pruefung-am-Schreibtisch

(Bild KI generiert)

Kai-Uwe ist die Hauptfigur meines neuen Buches, und natürlich ist er erfunden. Der Ordner leider nicht. So oder so ähnlich sieht er in vielen Unternehmen aus: eine veraltete Liste der eingesetzten Software, zwei Verträge mit IT-Dienstleistern ohne Unterschrift, ein Ausdruck der Datenschutzhinweise von der Webseite, Stand irgendwann vor Jahren, und ein Notizzettel aus der Personalabteilung mit der Frage, wie lange man Bewerbungen eigentlich aufheben darf. Kai-Uwe, bis vor Kurzem im Controlling, tut das, was ein gewissenhafter Mensch in dieser Lage tut. Er nimmt den Ordner mit nach Hause und fängt an.

Das ist sympathisch. Und es ist der Anfang eines Missverständnisses, das mir bei neu benannten Datenschutzbeauftragten immer wieder begegnet.

Die Datenschutz-Grundverordnung, kurz DSGVO, verteilt die Rollen nämlich ziemlich klar. Für die Einhaltung des Datenschutzes ist der sogenannte Verantwortliche zuständig. Das ist das Unternehmen, der Verein oder die Behörde, die über Zweck und Mittel einer Datenverarbeitung entscheidet (Art. 4 Nr. 7 und Art. 24 DSGVO), im Betrieb also praktisch die Geschäftsleitung. Der Datenschutzbeauftragte hat eine andere Rolle: Er unterrichtet, berät und überwacht (Art. 39 DSGVO). Man kann ihn sich als fachkundigen Prüfer an der Seite der Leitung vorstellen, nicht als ihren Ersatz.

Mit der Benennung wandert die Verantwortung also nicht zum Datenschutzbeauftragten. Sie bleibt, wo sie war.

Fünf Aufgaben landen trotzdem besonders gern auf seinem Schreibtisch, obwohl sie dort rechtlich nicht hingehören.

1. Das Verzeichnis von Verarbeitungstätigkeiten führen

Das Verzeichnis von Verarbeitungstätigkeiten ist eine Übersicht darüber, welche personenbezogenen Daten eine Organisation zu welchem Zweck verarbeitet, wer sie erhält und wann sie wieder gelöscht werden. Art. 30 Abs. 1 DSGVO verpflichtet dazu ausdrücklich den Verantwortlichen. Der Datenschutzbeauftragte kommt in der Vorschrift nur als Angabe vor: Sein Name und seine Kontaktdaten gehören mit ins Verzeichnis.

Trotzdem hält sich hartnäckig die Vorstellung, das Verzeichnis sei Sache des Datenschutzbeauftragten. Ein Teil davon ist Gewohnheit aus alten Zeiten. Nach dem Bundesdatenschutzgesetz, das bis Mai 2018 galt, musste die Leitung dem Datenschutzbeauftragten eine Übersicht der Verfahren zur Verfügung stellen, und er machte sie auf Antrag zugänglich. Wer schon damals im Datenschutz unterwegs war, hat dieses Bild noch im Kopf.

Heute sieht die Arbeitsteilung anders aus. Die Fachbereiche kennen ihre Abläufe am besten: Die Personalabteilung weiß, was mit Bewerbungen geschieht, die IT weiß, welche Systeme laufen und wer darauf zugreift. Sie liefern die Inhalte. Die Leitung sorgt dafür, dass das Verzeichnis existiert und gepflegt wird. Der Datenschutzbeauftragte kann beim Aufbau beraten, eine sinnvolle Struktur vorschlagen, Einträge prüfen und auf Lücken hinweisen.

Dass er in vielen Unternehmen trotzdem selbst die Einträge schreibt, ist für sich genommen noch kein Drama. Nur ändert das nichts an der Pflicht. Fehlt das Verzeichnis, wendet sich die Aufsichtsbehörde an den Verantwortlichen und nicht an seinen Datenschutzbeauftragten.

2. Datenpannen an die Aufsichtsbehörde melden

Freitag, kurz nach drei. Eine Sachbearbeiterin hat eine Excel-Liste mit Gehaltsdaten an einen externen Verteiler geschickt statt an die Lohnbuchhaltung. Wer greift jetzt zum Meldeformular der Aufsichtsbehörde?

Nach Art. 33 DSGVO meldet der Verantwortliche eine Verletzung des Schutzes personenbezogener Daten, im Alltag meist einfach Datenpanne genannt. Die Meldung muss unverzüglich und möglichst binnen 72 Stunden erfolgen, nachdem dem Verantwortlichen die Verletzung bekannt geworden ist. Ausgenommen sind Fälle, die voraussichtlich zu keinem Risiko für die betroffenen Personen führen. Ob gemeldet wird, entscheidet also die Leitung, und sie trägt auch die Verantwortung, wenn die Frist verstreicht.

Der Datenschutzbeauftragte spielt dabei trotzdem eine wichtige Rolle. Er hilft, den Vorfall einzuschätzen, berät zur Frage, ob ein Risiko besteht, und achtet darauf, dass alles dokumentiert wird. In der Meldung selbst wird er als Ansprechpartner angegeben (Art. 33 Abs. 3 Buchst. b DSGVO). Und wenn die Aufsichtsbehörde Rückfragen hat, landen sie häufig zuerst bei ihm.

Schwierig wird es, wenn das Unternehmen den gesamten Vorgang einfach an ihn durchreicht. Dann entscheidet am Ende jemand über die Meldung, der dafür gar nicht zuständig ist, und die Leitung erfährt im ungünstigsten Fall erst davon, wenn Post von der Behörde kommt. Ich empfehle deshalb, dass die Leitung vorab festlegt, wer im Haus Vorfälle entgegennimmt, wer über die Meldung entscheidet und wie der Datenschutzbeauftragte eingebunden wird. Rechtlich vorgeschrieben ist ein solcher Ablauf in dieser Form nicht. Aber er lässt sich in Ruhe klären, und am Freitagnachmittag ist dafür keine Zeit.

3. Löschfristen festlegen

Wie lange Bewerbungsunterlagen, Kundendaten oder Personalakten aufbewahrt werden, entscheidet der Verantwortliche. Er muss sich dabei an den Grundsatz der Speicherbegrenzung halten (Art. 5 Abs. 1 Buchst. e DSGVO), also Daten nicht länger speichern als nötig, und gleichzeitig gesetzliche Aufbewahrungspflichten beachten, etwa aus dem Handels- und Steuerrecht.

Gerade dieser zweite Teil zeigt, warum die Festlegung nicht beim Datenschutzbeauftragten liegen kann. Ob eine Rechnung, ein Vertrag oder eine Lohnabrechnung noch aufbewahrt werden muss, weiß die Buchhaltung oder der Steuerberater meist besser als er. Die Fachbereiche kennen ihre Unterlagen, die IT muss die Löschung technisch umsetzen, und die Leitung legt am Ende fest, was gilt.

Der Datenschutzbeauftragte kann ein Löschkonzept anregen, beim Aufbau beraten und darauf achten, dass Daten nicht „vorsichtshalber“ für immer liegen bleiben. Das ist in der Praxis schon viel wert. Denn das häufigste Problem ist nicht die falsch berechnete Frist. Es ist die Frist, die nie jemand festgelegt hat.

4. Verträge mit Dienstleistern abschließen

Der neue Cloud-Anbieter für die Zeiterfassung braucht einen Vertrag zur Auftragsverarbeitung. Das ist eine Vereinbarung nach Art. 28 DSGVO, die ein Unternehmen mit einem Dienstleister schließen muss, der in seinem Auftrag personenbezogene Daten verarbeitet. Und weil das Wort Datenschutz drinsteht, wandert der Vertrag zum Datenschutzbeauftragten, mit einem freundlichen Klebezettel: „Kannst du das bitte unterschreiben?“

Besser nicht.

Vertragspartner ist das Unternehmen. Unterschreiben sollte, wer das Unternehmen nach außen vertreten darf, also die Geschäftsführung oder jemand mit entsprechender Vollmacht. Die Verhandlungen mit dem Anbieter führt üblicherweise die kaufmännische Seite. Der Datenschutzbeauftragte kann den Entwurf vorab daraufhin durchsehen, ob die Punkte enthalten sind, die Art. 28 Abs. 3 DSGVO verlangt, und auf Auffälligkeiten hinweisen.

Eine Unterschrift des Datenschutzbeauftragten unter einen solchen Vertrag sieht nach zusätzlicher Absicherung aus. In Wirklichkeit verwischt sie, wer die Entscheidung getroffen hat. Eine „Freigabe“ durch den Datenschutzbeauftragten kennt die DSGVO ohnehin nicht. Er gibt eine fachliche Einschätzung ab, entscheiden muss die Leitung.

5. Die Datenschutz-Folgenabschätzung erstellen und über das Ergebnis entscheiden

Eine Datenschutz-Folgenabschätzung, kurz DSFA, ist eine vertiefte Risikoprüfung. Sie wird nötig, wenn eine geplante Verarbeitung voraussichtlich ein hohes Risiko für die betroffenen Personen mit sich bringt, etwa bei umfangreicher Überwachung oder beim Einsatz neuer Technologien. Art. 35 Abs. 1 DSGVO weist diese Aufgabe dem Verantwortlichen zu. Absatz 2 derselben Vorschrift bestimmt, dass er dabei den Rat des Datenschutzbeauftragten einholt, sofern einer benannt wurde.

Die Rollenverteilung steht damit eigentlich schon im Gesetz. Der Verantwortliche führt die Folgenabschätzung durch, der Datenschutzbeauftragte berät dazu und überwacht ihre Durchführung (Art. 39 Abs. 1 Buchst. c DSGVO). Und das Ergebnis, ob ein Vorhaben also so umgesetzt wird, nur mit zusätzlichen Schutzmaßnahmen oder gar nicht, gehört in die Hand der Leitung.

Aus eigener Erfahrung kann ich sagen: Bei keiner anderen Aufgabe ist die Versuchung so groß, sie komplett beim Datenschutzbeauftragten abzuladen. Sie klingt nach Datenschutz, sie macht Arbeit, und im Fachbereich kennt sich niemand damit aus. Wer sie dann allein erstellt, prüft am Ende allerdings sein eigenes Werk.

Warum das keine Haarspalterei ist

Man könnte einwenden: Hauptsache, die Arbeit wird gemacht. Wer sie macht, ist doch egal. Ganz so einfach ist es nicht, und zwar aus zwei Gründen.

Der erste ist die Unabhängigkeit. Ein interner Datenschutzbeauftragter darf neben seiner Funktion andere Aufgaben übernehmen, aber nur, solange daraus kein Interessenkonflikt entsteht (Art. 38 Abs. 6 DSGVO). Der Europäische Gerichtshof hat dazu entschieden, dass ein solcher Konflikt vorliegen kann, wenn dem Datenschutzbeauftragten Aufgaben übertragen werden, bei denen er selbst Zwecke und Mittel einer Verarbeitung festlegt (Urteil vom 9. Februar 2023, C-453/21). Ob das in einer bestimmten Organisation der Fall ist, hängt von den konkreten Umständen ab und muss im Einzelfall geprüft werden. Die Richtung ist aber deutlich: Wer selbst entscheidet, kann diese Entscheidung nicht unabhängig kontrollieren.

Nicht jede Mithilfe ist deshalb gleich ein Problem. Einen Eintrag im Verzeichnis vorzuformulieren, ist etwas anderes, als festzulegen, welche Daten erhoben werden und wie lange sie bleiben. Die Grenze verläuft dort, wo aus Beratung eine Entscheidung wird.

Der zweite Grund ist ganz praktisch. Wenn der Datenschutzbeauftragte alles selbst erledigt, lernt die Organisation nichts. Die Fachbereiche verlassen sich darauf, dass „der Datenschutz“ sich schon kümmert, die Leitung hat das Thema gedanklich abgehakt, und sobald der Datenschutzbeauftragte drei Wochen im Urlaub ist oder die Funktion abgibt, steht alles still. Eine Datenschutzorganisation, die an einer einzigen Person hängt, verdient den Namen nicht.

Was bleibt dann für Sie als Datenschutzbeauftragter? Eine ganze Menge. Sie unterrichten und beraten die Leitung und die Beschäftigten, Sie überwachen, ob die Vorgaben eingehalten werden, Sie sensibilisieren, beraten bei Folgenabschätzungen und sind Anlaufstelle für die Aufsichtsbehörde. Das sind die Aufgaben aus Art. 39 DSGVO, und sie füllen einen Arbeitstag mühelos. Ihre eigene Verantwortung besteht darin, diese Aufgaben sorgfältig, fachkundig und unabhängig zu erfüllen. Das ist anspruchsvoll genug.

Kai-Uwe hat den Ordner übrigens nach einer Woche zurückgebracht. Nicht abgearbeitet, sondern sortiert: mit einer Liste, wer im Haus für welchen Punkt zuständig ist, und mit der Bitte um ein Gespräch mit Herrn Müller. Das war, ehrlich gesagt, die bessere Arbeit.


Werbung in eigener Sache:

Wie man als neu benannter Datenschutzbeauftragter seinen Platz findet, ohne in fremden Aufgaben zu versinken, beschreibe ich ausführlich in meinem neuen Buch „Plötzlich Datenschutzbeauftragter – was ist zu tun?“. Es richtet sich an alle, die ohne juristische Vorbildung in diese Funktion gekommen sind, ob im Unternehmen, im Verein oder in der Verwaltung. Kai-Uwe aus diesem Beitrag begleitet Sie darin von der Benennung bis zur eingespielten Routine, und für die öffentliche Verwaltung kommt Sarah aus einem Kultusministerium dazu. Kein Gesetzeskommentar, sondern ein Begleiter für die ersten Wochen und Monate.

Den Ordner von Herrn Müller müssen Sie danach immer noch sortieren. Aber Sie wissen, an wen Sie welchen Teil zurückgeben.
Zum Buch auf Amazon.de

KI für den Datenschutzbeauftragten: Was wirklich funktioniert…

KI als Arbeitshilfe für den Datenschutzbeauftragten

Der Alltag eines Datenschutzbeauftragten ist voll. Neue Verarbeitungstätigkeiten müssen bewertet werden, Fragen aus den Fachabteilungen trudeln herein, eine Datenpanne kündigt sich nicht an – und irgendwo auf dem Schreibtisch wartet noch die Schulungsunterlage, die schon längst aktualisiert werden sollte. Wer in dieser Situation auf künstliche Intelligenz als Hilfsmittel setzt, kann echte Zeit gewinnen. Vorausgesetzt, er weiß, was KI kann, was sie nicht kann – und wo die Grenzen seiner eigenen Rolle liegen.

Zunächst eine wichtige Klarstellung

Vieles, womit Datenschutzbeauftragte täglich zu tun haben, ist rechtlich gesehen gar nicht ihre Aufgabe. Das Verzeichnis der Verarbeitungstätigkeiten zu führen, Datenschutzinformationen zu erstellen, auf Betroffenenanfragen zu antworten – all das ist Pflicht des Verantwortlichen, also des Unternehmens selbst. In der Praxis erledigt das häufig der DSB, weil er das nötige Fachwissen mitbringt. Aber zuständig und verantwortlich bleibt der Verantwortliche. Er entscheidet, er zeichnet ab – nicht der DSB.

Dieser Unterschied ist wichtig, gerade wenn KI ins Spiel kommt. Denn KI-Werkzeuge können bei diesen Aufgaben unterstützen. Aber die inhaltliche Verantwortung für das Ergebnis liegt beim Verantwortlichen – und die fachliche Qualität der Beratung, die der DSB dazu beisteuert, liegt beim DSB.

KI für Datenschutzbeauftragte

(KI generiertes Bild)


Wo KI den Datenschutzbeauftragten wirklich entlastet

Textentwürfe für Routineaufgaben

Ein erheblicher Teil der Arbeit besteht aus Texten: Einträge ins Verzeichnis der Verarbeitungstätigkeiten, Datenschutzinformationen für neue Prozesse, Antworten auf Betroffenenanfragen, interne Hinweise an Abteilungsleiter. Hier kann KI gut helfen. Man beschreibt dem System, worum es geht – und bekommt innerhalb von Sekunden einen Erstentwurf, den man fachlich prüfen und weiterentwickeln kann. Was früher eine halbe Stunde dauerte, ist jetzt in fünf Minuten auf dem Tisch. Die verbleibende Zeit steckt in der inhaltlichen Prüfung – und die bleibt unverzichtbar.

Recherche und Überblick behalten

Neue DSK-Orientierungshilfen, Urteile des Europäischen Gerichtshofs, Änderungen im BDSG, der EU AI Act – der Datenschutzbeauftragte muss den Überblick behalten, um seinen Beratungsauftrag erfüllen zu können. KI kann dabei helfen, umfangreiche Dokumente zusammenzufassen, Unterschiede zwischen zwei Fassungen eines Textes herauszuarbeiten oder schnell zu sichten, welche Aspekte eines neuen Regelwerks für das betreute Unternehmen überhaupt relevant sein könnten. Als erste Orientierung ist das sehr nützlich. Als abschließende Einschätzung taugt es nicht – dafür ist die fachliche Überprüfung zu wichtig.

Schulungsunterlagen vorbereiten

Schulungen sind formell Aufgabe des Verantwortlichen, aber der DSB gestaltet sie inhaltlich mit. Wenn ein neues Thema aufkommt oder eine bestehende Unterlage aktualisiert werden muss, kann KI schnell einen Entwurf liefern – und diesen auf verschiedene Zielgruppen zuschneiden, etwa für die Buchhaltung anders als für den Außendienst. Das spart besonders dann Zeit, wenn Aktualisierungen kurzfristig gebraucht werden.

Formulierungshilfe bei der Kommunikation

Manchmal ist das Problem nicht das Fachwissen, sondern das Formulieren. Eine Antwort auf eine schwierige Betroffenenanfrage, ein internes Hinweisschreiben an die Geschäftsführung, ein Beratungsvermerk zu einem neuen Verfahren – KI kann helfen, den richtigen Ton zu treffen und Gedanken in eine klare Struktur zu bringen. Die inhaltliche Substanz kommt vom DSB. Die KI hilft dabei, sie verständlich zu machen.

Was dabei unbedingt beachtet werden muss

KI erfindet Dinge

Das klingt drastisch, ist aber technische Realität. KI-Systeme können Gesetzestexte zitieren, die es nicht gibt, Fristen nennen, die falsch sind, oder auf Urteile verweisen, die nie gesprochen wurden. Dieses Phänomen nennt sich Halluzination – und es trifft auch gute, ausgereifte Systeme. Wer KI-Ergebnisse ungeprüft übernimmt, übernimmt damit auch die Fehler. Für den DSB bedeutet das: Jeder KI-generierte Text, der in eine Beratungsempfehlung einfließt, muss fachkundig geprüft werden. Das ist keine Empfehlung, das ist eine Selbstverständlichkeit.

Personenbezogene Daten gehören nicht einfach in KI-Systeme

Wer Namen, Adressen, Mitarbeiterdaten oder andere personenbezogene Informationen in ein externes KI-System eingibt, übermittelt diese Daten an einen Dritten. Das ist eine Datenverarbeitung, die einer Rechtsgrundlage bedarf. Zusätzlich ist in aller Regel ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO mit dem Anbieter erforderlich – und zwar bevor das System erstmals produktiv genutzt wird.

Wer mit KI-Systemen amerikanischer Anbieter arbeitet, sollte außerdem die besondere Rechtslage im Blick behalten. Der US Cloud Act ermöglicht amerikanischen Behörden unter bestimmten Voraussetzungen den Zugriff auf Daten, auch wenn diese auf europäischen Servern liegen. Das Data Privacy Framework schafft dafür einen rechtlichen Rahmen, löst aber nicht alle Fragen. Gerade bei sensiblen Informationen lohnt es sich, diese Punkte bewusst zu klären – und die Klärung zu dokumentieren.

Ein einfacher und sicherer Weg: Für die Arbeit mit KI-Systemen konsequent mit fiktiven Beispieldaten oder vollständig anonymisierten Inhalten arbeiten. Pseudonymisierung – also nur das Entfernen des Namens – reicht dafür oft nicht aus. Wer im Text gleichzeitig Alter, Abteilung, Berufsbezeichnung und ein konkretes Ereignisdatum nennt, hat unter Umständen mehr Personenbezug im Text als gedacht.

Entscheidungen bleiben beim Menschen

KI strukturiert, formuliert, schlägt vor. Aber ob eine Datenpanne gemeldet werden muss, ob eine Datenschutz-Folgenabschätzung erforderlich wird, ob ein geplantes Verfahren datenschutzrechtlich tragbar ist – das sind fachliche Einschätzungen, die der DSB als Beratungsgrundlage liefert. Die Entscheidung selbst trifft der Verantwortliche. Keine dieser Rollen lässt sich an ein KI-System delegieren.

Der DSB als erster Ansprechpartner auch beim KI-Einsatz

Wenn das betreute Unternehmen selbst KI-Systeme einführen oder nutzen möchte, ist der DSB gefragt – nicht als Entscheider, sondern als Berater. Er weist den Verantwortlichen auf die datenschutzrechtlichen Anforderungen hin, klärt, ob eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO in Betracht kommt, und sorgt dafür, dass der Einsatz auf einem soliden Fundament steht. Was das Unternehmen daraus macht, entscheidet der Verantwortliche.

Diese Beratungsrolle gilt übrigens auch für den eigenen KI-Einsatz des DSB. Wer im Unternehmen für die Einhaltung des Datenschutzes wirbt, sollte bei der eigenen Nutzung von KI-Werkzeugen mit gutem Beispiel vorangehen – und den Einsatz dokumentieren.

Fazit

KI ist ein nützliches Hilfsmittel für den Datenschutzbeauftragten – sie nimmt Arbeit ab, aber keine Verantwortung, und sie ersetzt weder das Fachwissen des DSB noch die Entscheidungspflicht des Verantwortlichen.

Weiterhin sollte man auch als DSB seine eigenen Grenzen und die Grenzen der KI kennen. Bei umfassenden rechtlichen Fragestellungen, sollte man einen auf Datenschutzrecht spezialisierten Anwalt hinzuziehen.


Werbung in eigener Sache:

Zum Thema „KI für Datenschutzbeauftragte“ habe ich ein praxisnahes Buch geschrieben. Die Idee dahinter: Datenschutzbeauftragten den Arbeitsalltag ein Stück leichter zu machen, Prozesse zu vereinfachen und im besten Fall jede Menge Zeit zu sparen.

Wenn KI schon überall mitmischt, kann sie wenigstens auch mal etwas Sinnvolles tun.

KI-fuer-DSB (Link zu Amazon.de)

Datenschutz in sozialen Netzwerken

Soziale-Netzwerke

Wie Sie Ihre persönlichen Daten bei Facebook, Instagram und TikTok schützen

Soziale Netzwerke haben sich zu einem zentralen Bestandteil unseres täglichen Lebens entwickelt. Plattformen wie Facebook, Instagram und TikTok ermöglichen es uns, mit Freunden und Familie in Kontakt zu bleiben, unsere Erlebnisse zu teilen und Teil einer globalen Gemeinschaft zu sein. Doch bei all den Vorteilen, die diese Netzwerke bieten, gibt es auch erhebliche Risiken, insbesondere in Bezug auf den Datenschutz. In diesem Artikel erfahren Sie, warum Datenschutz in sozialen Netzwerken wichtig ist und wie Sie Ihre persönlichen Daten effektiv schützen können.

Warum ist Datenschutz in sozialen Netzwerken wichtig?

Mit der steigenden Nutzung sozialer Netzwerke wächst auch die Menge an persönlichen Daten, die wir online preisgeben. Diese Daten sind oft sehr sensibel und umfassen nicht nur grundlegende Informationen wie Name und Geburtsdatum, sondern auch Interessen, Aufenthaltsorte, soziale Interaktionen und vieles mehr. Diese Daten können leicht von Dritten missbraucht werden, sei es für gezielte Werbung, Identitätsdiebstahl oder andere betrügerische Aktivitäten.

Datenschutz ist besonders wichtig, weil die von uns preisgegebenen Informationen nicht nur in die Hände von Freunden und Followern gelangen, sondern auch von den Plattformen selbst gesammelt und analysiert werden. Diese Daten werden oft an Werbetreibende verkauft oder für personalisierte Werbung genutzt, was wiederum Fragen zum Schutz der Privatsphäre aufwirft.

Datenschutzmaßnahmen auf Facebook, Instagram und TikTok

Jede soziale Plattform hat ihre eigenen Datenschutzrichtlinien und -einstellungen, die es den Nutzern ermöglichen, die Sichtbarkeit ihrer Informationen zu kontrollieren. Hier sind einige Tipps, wie Sie Ihre Daten auf den drei beliebtesten sozialen Netzwerken schützen können:

  1. Facebook:

Facebook bietet eine Vielzahl von Einstellungen, um Ihre Privatsphäre zu schützen. Zunächst sollten Sie Ihre Privatsphäre-Einstellungen überprüfen. Sie können entscheiden, wer Ihre Beiträge sehen kann – öffentlich, Freunde oder eine benutzerdefinierte Liste. Es ist ratsam, die Anzahl der Personen zu beschränken, die Ihre Informationen sehen können.

Ein weiteres wichtiges Feature ist die Überprüfung der Aktivitäten. Damit können Sie sehen, wo und wie Ihre Daten genutzt werden. Gehen Sie Ihre Profilinformationen durch und überlegen Sie, ob es notwendig ist, alle Angaben öffentlich sichtbar zu machen.

  1. Instagram:

Instagram ist vor allem für das Teilen von Fotos und Videos bekannt. Auch hier sollten Sie Ihre Privatsphäre-Einstellungen anpassen. Sie können Ihr Konto auf „privat“ stellen, sodass nur bestätigte Follower Ihre Inhalte sehen können. Es lohnt sich auch, die Story-Einstellungen zu überprüfen, um festzulegen, wer Ihre Stories sehen und darauf antworten kann.

Achten Sie darauf, ungewollte Nachrichtenanfragen zu blockieren und die Standortfreigabe in Ihren Beiträgen auszuschalten, wenn es nicht notwendig ist.

  1. TikTok:

TikTok hat in den letzten Jahren enorm an Popularität gewonnen, insbesondere bei jüngeren Nutzern. Da die Plattform vor allem auf das Teilen von Videos setzt, ist es wichtig, sich der Privatsphäre-Einstellungen bewusst zu sein. Ähnlich wie bei Instagram können Sie Ihr Konto auf „privat“ stellen, sodass nur genehmigte Follower Ihre Inhalte sehen können.

Zusätzlich sollten Sie darauf achten, dass Kommentare nur von Freunden zugelassen werden, um Missbrauch und negative Kommentare zu vermeiden.

Allgemeine Tipps für mehr Sicherheit

Unabhängig davon, welche Plattform Sie nutzen, gibt es einige allgemeine Regeln, die Sie befolgen sollten, um Ihre Daten zu schützen:

  • Passwörter: Verwenden Sie starke, einzigartige Passwörter für jedes soziale Netzwerk und ändern Sie diese regelmäßig.
  • Zwei-Faktor-Authentifizierung: Aktivieren Sie diese zusätzliche Sicherheitsebene, um Ihr Konto vor unbefugtem Zugriff zu schützen.
  • Vorsicht bei Freundschaftsanfragen: Akzeptieren Sie nur Anfragen von Personen, die Sie kennen. Betrüger nutzen oft gefälschte Profile, um an persönliche Informationen zu gelangen.
  • Persönliche Informationen: Teilen Sie keine sensiblen Daten wie Ihre Adresse, Telefonnummer oder Finanzinformationen über soziale Netzwerke.

Die Rolle von Cookies und Tracking in sozialen Netzwerken

Cookies und Tracking-Tools spielen eine zentrale Rolle in der Funktionsweise sozialer Netzwerke und sind eng mit der Frage des Datenschutzes verknüpft. Diese Technologien werden verwendet, um Nutzeraktivitäten online zu verfolgen, Daten zu sammeln und personalisierte Inhalte sowie Werbung zu liefern. Doch was genau sind Cookies und Tracking-Tools, und wie beeinflussen sie Ihre Privatsphäre in sozialen Netzwerken wie Facebook, Instagram und TikTok?

Was sind Cookies?

Cookies sind kleine Textdateien, die von einer Website auf Ihrem Computer oder Mobilgerät gespeichert werden, wenn Sie diese Website besuchen. Diese Dateien enthalten Informationen über Ihre Aktivitäten auf der Website, wie zum Beispiel die Seiten, die Sie besucht haben, die Dauer Ihres Besuchs und Ihre Präferenzen.

In sozialen Netzwerken werden Cookies verwendet, um:

  • Ihre Login-Daten zu speichern: So müssen Sie sich nicht jedes Mal neu anmelden, wenn Sie die Plattform besuchen.
  • Ihre Präferenzen zu speichern: Diese können Einstellungen wie Sprache, Layout oder bevorzugte Inhalte betreffen.
  • Nutzeraktivitäten zu verfolgen: Cookies können Informationen darüber sammeln, wie Sie sich auf der Plattform bewegen, welche Inhalte Sie bevorzugen und wie lange Sie sich bestimmte Beiträge ansehen.

Was ist Tracking?

Tracking bezieht sich auf die Verfolgung und Sammlung von Daten über Ihr Verhalten im Internet. Dies geschieht oft durch den Einsatz von Cookies, aber auch durch andere Technologien wie Pixel-Tags oder Fingerprinting.

In sozialen Netzwerken wird Tracking genutzt, um:

  • Personalisierte Werbung zu schalten: Durch die Analyse Ihrer Aktivitäten kann Ihnen gezielt Werbung angezeigt werden, die auf Ihren Interessen basiert.
  • Nutzerprofile zu erstellen: Plattformen erstellen detaillierte Profile über Nutzer, um deren Vorlieben, Interessen und soziale Verbindungen besser zu verstehen.
  • Die Nutzererfahrung zu verbessern: Durch das Tracking kann die Plattform Ihnen relevantere Inhalte vorschlagen, basierend auf Ihrem bisherigen Verhalten.

Datenschutzrisiken durch Cookies und Tracking

Während Cookies und Tracking-Tools viele praktische Funktionen bieten, stellen sie auch erhebliche Datenschutzrisiken dar. Die gesammelten Daten können verwendet werden, um detaillierte Nutzerprofile zu erstellen, die nicht nur von der Plattform selbst, sondern auch von Dritten, wie Werbetreibenden und Datenhändlern, genutzt werden können. Diese Profile können Informationen enthalten, die weit über das hinausgehen, was ein Nutzer bewusst preisgegeben hat.

Ein weiteres Risiko besteht darin, dass diese Daten von Dritten missbraucht werden können. Beispielsweise könnten Hacker sich Zugang zu diesen Informationen verschaffen und sie für betrügerische Aktivitäten nutzen, wie Identitätsdiebstahl oder Phishing-Angriffe.

So schützen Sie sich vor Tracking in sozialen Netzwerken

Es gibt mehrere Maßnahmen, die Sie ergreifen können, um sich vor den Auswirkungen von Cookies und Tracking zu schützen:

  • Browser-Einstellungen anpassen: Viele Browser bieten die Möglichkeit, Cookies zu blockieren oder einzuschränken. Sie können auch „Do Not Track“-Einstellungen aktivieren, um Websites zu bitten, Ihr Verhalten nicht zu verfolgen.
  • Regelmäßig Cookies löschen: Indem Sie die gespeicherten Cookies in Ihrem Browser regelmäßig löschen, können Sie die Menge der über Sie gesammelten Daten reduzieren.
  • Verwendung von Tracking-Blockern: Es gibt Browser-Erweiterungen und Software, die speziell darauf ausgelegt sind, Tracking zu blockieren. Diese Tools verhindern, dass Cookies und andere Tracking-Technologien Ihre Aktivitäten im Netz verfolgen.
  • Vorsicht bei der Nutzung sozialer Netzwerke: Überlegen Sie sich genau, welche Informationen Sie in sozialen Netzwerken teilen und überprüfen Sie regelmäßig Ihre Privatsphäre-Einstellungen.

Fazit

Der Schutz persönlicher Daten in sozialen Netzwerken ist eine Herausforderung, die jeder Nutzer ernst nehmen sollte. Indem Sie sich der Datenschutzrisiken bewusst sind und die richtigen Maßnahmen ergreifen, können Sie Ihre Privatsphäre besser schützen und das Risiko minimieren, dass Ihre Daten in die falschen Hände geraten. Plattformen wie Facebook, Instagram und TikTok bieten verschiedene Tools und Einstellungen, um Ihre Daten zu sichern – nutzen Sie diese Möglichkeiten, um Ihre Online-Sicherheit zu gewährleisten.

Blockchain und Datenschutz

Blockchain und Datenschutz

Blockchain und Datenschutz in der betrieblichen Praxis

In der heutigen Zeit, wo Daten das neue Gold sind, ist es unerlässlich für Unternehmen, sowohl die Sicherheit ihrer Daten zu gewährleisten als auch die Datenschutzanforderungen zu erfüllen. Die Blockchain-Technologie, bekannt für ihre Rolle in Kryptowährungen, hat das Potenzial, die betriebliche Praxis in Bezug auf Datenschutz und Datensicherheit zu revolutionieren. In diesem Artikel werfen wir einen Blick darauf, wie Blockchain die Art und Weise, wie Unternehmen mit Datenschutz umgehen, verändern kann und welche Vorteile sowie Herausforderungen sich daraus ergeben.

Die Grundlagen der Blockchain-Technologie

Bevor wir tief in die betriebliche Anwendung einsteigen, ist es wichtig, ein grundlegendes Verständnis von Blockchain zu haben. Blockchain ist eine dezentralisierte Technologie oder ein verteiltes Ledger, das Daten über viele Computer hinweg so speichert, dass die in jedem Block enthaltenen Informationen schwer zu manipulieren sind. Jeder Block in der Kette enthält eine Anzahl von Transaktionen, und jeder neue Block wird an die Kette angehängt, was eine lange Historie von Transaktionen bildet. Diese Struktur bietet ein hohes Maß an Sicherheit und Transparenz.

Vorteile der Blockchain für den Datenschutz in Unternehmen

1. Verbesserte Datensicherheit

Durch die dezentralisierte Natur der Blockchain sind die Daten über viele Knotenpunkte verteilt, was sie weniger anfällig für Hackerangriffe oder Datenverlust macht. Zudem sorgt die Kryptographie für eine sichere Aufbewahrung sensibler Informationen, indem sie sicherstellt, dass Daten nicht ohne entsprechende Schlüssel entschlüsselt werden können.

2. Erhöhte Transparenz und Vertrauen

Blockchain ermöglicht es Unternehmen, Transaktionen in einem öffentlichen Ledger zu führen, was Transparenz schafft und gleichzeitig die Anonymität der Beteiligten wahrt. Dies fördert das Vertrauen zwischen den Geschäftspartnern sowie zwischen Unternehmen und Kunden.

3. Automatisierung durch Smart Contracts

Smart Contracts ermöglichen die Automatisierung von Prozessen, die traditionell manuell abgewickelt wurden. Dies kann zum Beispiel im Bereich des Datenschutzes bei der automatischen Einwilligung oder bei der Verwaltung von Zugriffsrechten auf Daten genutzt werden.

Anwendungsbeispiele von Blockchain im Datenschutz

  • Gesundheitswesen: Sichere Patientendatenverwaltung

Ein prominentes Beispiel für den Einsatz von Blockchain im Gesundheitswesen ist die Verwaltung von Patientendaten. Blockchain kann dazu genutzt werden, einen sicheren, unveränderlichen Datenspeicher zu schaffen, in dem die medizinischen Aufzeichnungen von Patienten gespeichert werden. So kann beispielsweise ein Krankenhaus ein Blockchain-System implementieren, das es ermöglicht, Patientendaten wie Diagnosen, Behandlungspläne und Medikationshistorien sicher zu speichern und zu verwalten. Nur autorisiertes Personal hat Zugriff auf diese Daten, und Patienten können kontrollieren, wer ihre Daten einsehen darf. Dies verbessert nicht nur den Datenschutz, sondern auch die Effizienz bei der Behandlung und Koordination der Patientenversorgung.

  • Finanzsektor: Transparente und sichere Transaktionen

Im Finanzsektor ermöglicht die Blockchain-Technologie transparente und sichere Transaktionen, ohne dabei die sensiblen Daten der Kunden preiszugeben. Ein Beispiel ist die Nutzung von Blockchain für internationale Überweisungen. Traditionell ist dieser Prozess zeitaufwendig und teuer. Durch die Implementierung von Blockchain können Banken einen direkten, sicheren Kanal für Überweisungen schaffen, der nicht nur schneller und kostengünstiger ist, sondern auch die Privatsphäre der Nutzer gewährleistet. Die Transaktionsdaten sind verschlüsselt auf der Blockchain gespeichert, wodurch sie vor unbefugtem Zugriff geschützt sind.

  • Supply Chain Management: Nachverfolgbarkeit und Transparenz

Blockchain bietet im Supply Chain Management eine nie dagewesene Nachverfolgbarkeit und Transparenz, ohne sensible Unternehmensdaten zu gefährden. Unternehmen in der Logistikbranche nutzen Blockchain, um Produkte von ihrem Ursprung bis zum Endverbraucher zu verfolgen. Dies ermöglicht nicht nur eine effiziente Überwachung der Lieferkette, sondern auch den Schutz kritischer Daten vor Manipulation. So kann beispielsweise ein Lebensmittelhersteller Blockchain nutzen, um die Herkunft seiner Produkte zu zertifizieren, was zu einem verbesserten Vertrauen der Verbraucher führt.

  • Immobilienmarkt: Vereinfachung von Eigentumsübertragungen

Im Immobilienmarkt kann Blockchain dazu beitragen, den Prozess der Eigentumsübertragung zu vereinfachen und sicherer zu machen. Durch die Speicherung von Eigentumstiteln auf einer Blockchain wird ein transparenter, unveränderlicher Datensatz geschaffen, der Betrug verhindert und den Prozess der Übertragung vereinfacht. Käufer und Verkäufer können Transaktionen direkt abwickeln, ohne die Notwendigkeit eines Zwischenhändlers, was zu Kosteneinsparungen und einer erhöhten Sicherheit führt.
Diese Beispiele zeigen, wie Blockchain die betriebliche Praxis in verschiedenen Branchen transformiert, indem sie nicht nur die Sicherheit und den Schutz personenbezogener Daten verbessert, sondern auch Prozesse effizienter gestaltet. Die Einsatzmöglichkeiten sind vielfältig und bieten spannende Perspektiven für die Zukunft der betrieblichen Datenverwaltung und des Datenschutzes.

Herausforderungen und Überlegungen

Trotz der vielen Vorteile stehen Unternehmen bei der Implementierung von Blockchain-Lösungen auch vor Herausforderungen. Dazu gehören die Integration in bestehende Systeme, der Energieverbrauch von Blockchain-Netzwerken und die Einhaltung gesetzlicher Datenschutzvorschriften, wie der DSGVO, die besondere Anforderungen an die Verarbeitung und Speicherung personenbezogener Daten stellt.

Implementierung von Blockchain-Lösungen unter Berücksichtigung der DSGVO

Die Datenschutz-Grundverordnung (DSGVO) ist ein zentraler Punkt für Unternehmen in der EU und darüber hinaus, da sie den Umgang mit personenbezogenen Daten regelt. Die Herausforderung bei der Implementierung von Blockchain-Lösungen liegt darin, die Unveränderlichkeit der Blockchain mit dem Recht auf Vergessenwerden der DSGVO zu vereinbaren. Eine Möglichkeit besteht darin, personenbezogene Daten außerhalb der Blockchain zu speichern und lediglich Referenzen oder Hashes dieser Daten auf der Blockchain zu hinterlegen. Dies ermöglicht es, personenbezogene Daten bei Bedarf zu ändern oder zu löschen, ohne die Integrität der Blockchain zu beeinträchtigen.

Energieeffizienz in Blockchain-Netzwerken und nachhaltige Praktiken

Ein häufiger Kritikpunkt an Blockchain-Technologien, insbesondere an solchen, die auf dem Proof-of-Work-Mechanismus basieren, ist ihr hoher Energieverbrauch. Unternehmen, die Blockchain-Lösungen implementieren möchten, sollten daher auch energieeffizientere Alternativen in Betracht ziehen, wie z.B. Proof-of-Stake oder andere Konsensmechanismen, die weniger Rechenleistung erfordern. Darüber hinaus können Unternehmen durch den Einsatz von Blockchain in Kombination mit erneuerbaren Energiequellen nicht nur ihre CO2-Bilanz verbessern, sondern auch zu einer nachhaltigeren Zukunft beitragen.

Fallstudien: Erfolgreiche Anwendung von Blockchain im Datenschutz

Ein praktisches Beispiel für die erfolgreiche Anwendung von Blockchain im Datenschutz ist das Projekt von Estland, das e-Residency-Programm. Durch die Nutzung von Blockchain-Technologie bietet Estland eine sichere digitale Identität für Online-Transaktionen, wodurch die Privatsphäre und Sicherheit der Nutzerdaten gewährleistet werden. Eine weitere bemerkenswerte Anwendung findet sich im Gesundheitswesen, wo Blockchain eingesetzt wird, um Patientendaten sicher und effizient zu verwalten, Zugriffsrechte zu regeln und die Integrität medizinischer Aufzeichnungen zu gewährleisten.

Diese spezifischen Aspekte verdeutlichen die Vielfalt der Anwendungsmöglichkeiten von Blockchain-Technologien und die Überlegungen, die Unternehmen bei der Implementierung anstellen müssen. Von rechtlichen Rahmenbedingungen bis hin zur Nachhaltigkeit bieten Blockchain-Lösungen ein breites Spektrum an Möglichkeiten, den Datenschutz und die Datensicherheit in der betrieblichen Praxis zu verbessern, stellen aber auch neue Herausforderungen dar, die es zu bewältigen gilt.

Fazit

Blockchain bietet ein enormes Potenzial für Unternehmen, ihre Datenschutzpraktiken zu verbessern und gleichzeitig die Sicherheit und Effizienz zu erhöhen. Obwohl es Herausforderungen gibt, die überwunden werden müssen, könnten die langfristigen Vorteile die betriebliche Praxis in vielen Branchen revolutionieren. Die fortschreitende Entwicklung und Akzeptanz von Blockchain wird zweifellos neue Möglichkeiten für Unternehmen eröffnen, den Datenschutz zu stärken und das Vertrauen ihrer Kunden zu festigen.

Rabattkarten und Datenschutz – Ein Balanceakt

Rabattkarten und Datenschutz

Rabattkarten und Datenschutz – Ein Balanceakt

In der heutigen Zeit sind Rabattkarten und Kundenprogramme, die das Sammeln von Punkten ermöglichen, allgegenwärtig. Sie versprechen attraktive Rabatte, exklusive Angebote und personalisierte Rabatte. Doch was bedeutet die Teilnahme an diesen Programmen für unseren Datenschutz? Dieser Artikel wirft einen Blick auf die Schnittstelle zwischen Rabattkarten und Datenschutz, erläutert die Herausforderungen und gibt Beispiele, um das Verständnis für Menschen ohne Vorkenntnisse zu erleichtern.

Was sind Rabattkarten und wie funktionieren sie?

Rabattkarten oder Kundenkarten sind Programme, die von Einzelhändlern, Supermarktketten und anderen Dienstleistern angeboten werden, um Kunden für ihre Treue zu belohnen. Kunden sammeln Punkte oder erhalten Rabatte auf Einkäufe, die dann gegen Waren, Dienstleistungen oder weitere Rabatte eingetauscht werden können. Die Idee dahinter ist einfach: Je mehr Sie kaufen, desto mehr sparen Sie.

Der Datenschutz bei Rabattkarten

Für die Nutzung von Rabattkarten ist eine Registrierung erforderlich, bei der persönliche Informationen wie Name, Adresse, Geburtsdatum und oft auch das Einkaufsverhalten erfasst werden. Hier beginnen die Bedenken hinsichtlich des Datenschutzes:

  1. Datenerfassung: Bei der Anmeldung werden persönliche Daten erfasst. Diese Daten können sehr detailliert sein und umfassen häufig auch, was und wann Sie kaufen.
  2. Datenverwendung: Die gesammelten Informationen können zur Personalisierung von Marketingmaßnahmen verwendet werden. Das bedeutet, dass die Werbung, die Sie erhalten, auf Ihrem bisherigen Einkaufsverhalten basiert.
  3. Datenweitergabe: Einige Unternehmen geben Daten an Dritte weiter, sei es zu Marketingzwecken oder aus anderen Gründen. Dies erhöht die Anzahl der Personen und Einrichtungen, die Zugang zu Ihren persönlichen Informationen haben.
  4. Datensicherheit: Die Sicherheit der gespeicherten Daten ist ein weiteres wichtiges Thema. Datenlecks oder Hacking können dazu führen, dass persönliche Informationen in falsche Hände geraten.

Beispiele für Datenschutzprobleme

Ein bekanntes Beispiel für ein Datenschutzproblem ist der Fall eines großen Einzelhändlers in den USA, der durch die Analyse von Kundendaten in der Lage war, die Schwangerschaft einer Teenagerin zu „erraten“, bevor diese Information ihrer Familie bekannt war. Solche Fälle werfen Fragen auf über das Ausmaß der Datensammlung und -nutzung sowie über die Grenzen der Privatsphäre.

Wie kann man sich schützen?

  1. Informierte Entscheidungen treffen: Lesen Sie die Datenschutzrichtlinien, bevor Sie einer Rabattkarte beitreten, um zu verstehen, wie Ihre Daten verwendet werden.
  2. Datensparsamkeit praktizieren: Geben Sie nur die notwendigsten Informationen an und überlegen Sie, welche Daten Sie wirklich preisgeben möchten.
  3. Einstellungen überprüfen: Viele Programme bieten Einstellungen, die Sie anpassen können, um zu kontrollieren, wie Ihre Daten verwendet und geteilt werden.

Fazit

Rabattkarten bieten zweifellos Vorteile, doch es ist wichtig, sich der Datenschutzrisiken bewusst zu sein. Indem Sie informierte Entscheidungen treffen und vorsichtig mit Ihren Daten umgehen, können Sie von den Vorteilen profitieren, ohne Ihre persönlichen Informationen unnötig zu gefährden.

Sicherheitsstufen und Schutzklassen

Sicherheitsstufen und Schutzklassen

Sicherheitsstufen und Schutzklassen: Ein besonderer Blick auf die Aktenvernichtung

In der heutigen Zeit, in der der Schutz von Informationen eine immer wichtigere Rolle spielt, kommen Sicherheitsstufen und Schutzklassen ins Spiel. Diese Konzepte sind entscheidend, um zu bestimmen, wie sensibel bestimmte Informationen sind und welche Maßnahmen ergriffen werden müssen, um sie zu schützen. Dieser Artikel zielt darauf ab, Anfängern ein umfassendes Verständnis dieser Themen zu vermitteln, mit einem besonderen Fokus auf einen oft übersehenen Aspekt der Informationssicherheit: die Aktenvernichtung.

Grundlagen der Sicherheitsstufen

Sicherheitsstufen klassifizieren Informationen nach ihrer Sensibilität und dem potenziellen Schaden, der durch ihre unerlaubte Offenlegung entstehen könnte. Diese Einstufungen reichen von öffentlich zugänglichen Informationen bis hin zu solchen, deren Offenlegung nationale Sicherheitsrisiken bergen könnte. Die Einteilung in Sicherheitsstufen hilft Organisationen, ihre Ressourcen gezielt zum Schutz der wichtigsten Daten einzusetzen.

Verstehen von Schutzklassen

Schutzklassen legen fest, welche Sicherheitsmaßnahmen erforderlich sind, um Daten entsprechend ihrer Sicherheitsstufe zu schützen. Diese Klassen beziehen sich auf physische, technische und organisatorische Sicherheitsvorkehrungen, die getroffen werden müssen, um Informationen sicher zu halten.

Der besondere Fall der Aktenvernichtung

In einer Welt, die zunehmend digitalisiert ist, wird die Bedeutung des Schutzes physischer Dokumente oft unterschätzt. Die Aktenvernichtung ist jedoch ein kritischer Prozess in der Informationssicherheit, insbesondere wenn es um die Entsorgung von Dokumenten geht, die sensible Informationen enthalten. Die richtige Vernichtung dieser Dokumente ist entscheidend, um zu verhindern, dass vertrauliche Informationen in die falschen Hände geraten.

Sicherheitsstufen und die Aktenvernichtung

Die Sicherheitsstufen von Informationen bestimmen, wie Dokumente vernichtet werden müssen. Je sensibler die Information, desto gründlicher muss der Vernichtungsprozess sein. Hier sind einige Beispiele, wie Sicherheitsstufen die Aktenvernichtung beeinflussen können:

  • Öffentlich: Dokumente können oft durch Standardmethoden der Papierentsorgung vernichtet werden.
  • Intern: Diese Dokumente erfordern in der Regel eine einfache Form der Aktenvernichtung, die sicherstellt, dass die Informationen nicht leicht rekonstruiert werden können.
  • Vertraulich bis Streng geheim: Dokumente in diesen Kategorien erfordern spezialisierte Vernichtungsmethoden, die sicherstellen, dass die Informationen vollständig zerstört werden und nicht wiederhergestellt werden können.

Schutzklassen und Aktenvernichter

Die Wahl des richtigen Aktenvernichters ist entscheidend, um die Sicherheitsanforderungen für die Vernichtung von Dokumenten zu erfüllen. Aktenvernichter werden oft nach ihrer Fähigkeit klassifiziert, Papier in unterschiedlich kleine Partikel zu schneiden. Diese Klassifizierungen reichen von Streifenschnitt (geeignet für weniger sensible Informationen) bis zu Mikroschnitt (für die höchsten Sicherheitsanforderungen).

Praktische Tipps zur Aktenvernichtung

  1. Kenntnis der Sicherheitsstufe: Bevor Sie Dokumente vernichten, stellen Sie sicher, dass Sie die Sicherheitsstufe der enthaltenen Informationen kennen.
  2. Auswahl des richtigen Aktenvernichters: Wählen Sie einen Aktenvernichter, der den Anforderungen der Schutzklasse Ihrer Dokumente entspricht.
  3. Regelmäßige Wartung: Stellen Sie sicher, dass Ihr Aktenvernichter regelmäßig gewartet wird, um seine Effektivität zu erhalten.
  4. Richtlinien und Schulungen: Erstellen Sie klare Richtlinien für die Aktenvernichtung und schulen Sie Ihre Mitarbeiter entsprechend, um sicherzustellen, dass sensible Informationen geschützt bleiben.

Herausforderungen und Lösungen

Die größte Herausforderung bei der Aktenvernichtung liegt oft in der korrekten Identifizierung und Handhabung sensibler Informationen. Eine Lösung hierfür ist die Implementierung eines strengen Klassifizierungssystems für Dokumente und die Schulung aller Mitarbeiter in dessen Anwendung. Zudem ist es wichtig, den Prozess der Aktenvernichtung regelmäßig zu überprüfen und zu aktualisieren, um sicherzustellen, dass er den neuesten Sicherheitsanforderungen entspricht.

Fazit

Während die digitale Informationssicherheit oft im Mittelpunkt steht, ist die physische Sicherheit von Dokumenten durch Aktenvernichtung ein ebenso wichtiger Aspekt. Durch das Verständnis und die Anwendung von Sicherheitsstufen und Schutzklassen können Organisationen sicherstellen, dass alle Formen sensibler Informationen – ob digital oder auf Papier – angemessen geschützt werden. Die richtige Aktenvernichtung ist dabei ein Schlüsselprozess, der hilft, das Risiko unerwünschter Informationslecks zu minimieren.


Datenschutzprobleme bei Leasinggeräten

Datenschutzprobleme-bei-Leasinggeraeten

Das Mieten von Kopierern und Multifunktionsgeräten bietet Unternehmen Flexibilität und Kosteneffizienz, kann jedoch auch zu ernsthaften Datenschutz Problemen führen, insbesondere beim Rückgabeprozess dieser Geräte. Diese Probleme entstehen hauptsächlich durch den Umgang mit den auf den Geräten gespeicherten Daten. Hier sind einige der wichtigsten Datenschutzprobleme, die berücksichtigt werden müssen:

1. Speicherung sensibler Informationen

Moderne Kopierer und Multifunktionsgeräte verfügen über interne Festplatten, die kopierte, gescannte oder gefaxte Dokumente speichern. Diese können sensible Informationen enthalten wie persönliche Daten, Geschäftsgeheimnisse oder finanzielle Informationen. Werden diese Geräte zurückgegeben, ohne die Festplatten ordnungsgemäß zu löschen, könnten diese sensiblen Daten Dritten zugänglich gemacht werden.

2. Datenschutzverletzungen

Das versehentliche Offenlegen von personenbezogenen Daten kann zu Datenschutzverletzungen führen. Dies kann nicht nur finanzielle Strafen nach sich ziehen, sondern auch das Vertrauen der Kunden und der Öffentlichkeit in das Unternehmen beschädigen. Datenschutzgesetze wie die DSGVO in der Europäischen Union stellen strenge Anforderungen an den Umgang mit personenbezogenen Daten, einschließlich ihrer sicheren Löschung.

3. Unzureichende Datenlöschung

Viele Unternehmen sind sich nicht bewusst, dass das einfache Zurücksetzen der Geräte auf Werkseinstellungen nicht ausreicht, um alle gespeicherten Daten zu löschen. Professionelle Datenlöschungsverfahren sind erforderlich, um sicherzustellen, dass die Daten nicht wiederhergestellt werden können.

4. Rechtliche und Compliance-Risiken

Unternehmen sind rechtlich verpflichtet, die Privatsphäre und Sicherheit der von ihnen verarbeiteten Daten zu gewährleisten. Das Nichtbeachten dieser Verpflichtungen beim Rückgabeprozess von Mietgeräten kann zu rechtlichen Konsequenzen, Geldbußen und Compliance-Verstößen führen.

Maßnahmen zur Risikominimierung

Um diese Datenschutzprobleme zu vermeiden, sollten Unternehmen folgende Maßnahmen ergreifen:

  • Vorkehrungen treffen: Bereits beim Abschluss des Mietvertrags sollten Vorkehrungen für die sichere Rückgabe der Geräte getroffen werden, z. B. durch Vereinbarungen über die Datenlöschung.
  • Datenlöschung: Vor der Rückgabe sollte eine zertifizierte Datenlöschung durchgeführt werden, um sicherzustellen, dass alle gespeicherten Informationen unwiederbringlich entfernt werden.
  • Schulung der Mitarbeiter: Mitarbeiter sollten über die Risiken informiert und geschult werden, um sicherzustellen, dass sie verantwortungsvoll mit den Geräten umgehen.
  • Datenschutzrichtlinien: Unternehmen sollten klare Richtlinien und Verfahren für den Umgang mit datenspeichernden Geräten entwickeln und implementieren.
  • Überprüfung und Dokumentation: Die erfolgreiche Datenlöschung sollte dokumentiert werden, um bei eventuellen Datenschutzprüfungen Nachweise vorlegen zu können.

Zusammenfassend lässt sich sagen, dass beim Mieten von Kopierern und Multifunktionsgeräten Vorsicht geboten ist, um Datenschutzrisiken zu minimieren. Durch proaktive Maßnahmen und eine sorgfältige Planung können Unternehmen ihre Daten schützen und gleichzeitig die Vorteile dieser Geräte nutzen.

Datenschutz und Aktenvernichtung nach DIN 66399

Loeschkonzept-Akten

Datenschutz und Aktenvernichtung nach DIN 66399

In einer Zeit, in der der Schutz personenbezogener Daten immer mehr in den Fokus rückt, ist es für Unternehmen und Organisationen unerlässlich, nicht nur digitale Daten sicher zu handhaben, sondern auch physische Dokumente ordnungsgemäß zu vernichten. Die DIN 66399 ist eine Norm, die Standards für die Vernichtung von Datenträgern setzt und damit einen wesentlichen Beitrag zum Datenschutz leistet. Dieser Artikel erläutert, warum die Aktenvernichtung nach DIN 66399 für den Datenschutz so wichtig ist und wie sie effektiv umgesetzt werden kann.

Die Bedeutung der DIN 66399

Sicherheitsstufen und Schutzklassen

Die DIN 66399 unterteilt die Aktenvernichtung in drei Schutzklassen und sieben Sicherheitsstufen, die je nach Sensibilität der Daten ausgewählt werden. Diese Einteilung hilft Unternehmen, den richtigen Grad an Sicherheit für die Vernichtung ihrer Dokumente zu wählen, von allgemeinen Unternehmensdaten bis hin zu hochsensiblen personenbezogenen Informationen.

Umfassender Datenschutz

Die korrekte Anwendung der DIN 66399 trägt dazu bei, die Anforderungen der Datenschutz-Grundverordnung (DSGVO) zu erfüllen, indem sie sicherstellt, dass personenbezogene Daten nicht in die falschen Hände geraten können. Die Norm betrachtet nicht nur Papierdokumente, sondern auch andere Datenträger wie Festplatten, USB-Sticks und optische Medien und bietet somit einen umfassenden Ansatz für die Datenträgervernichtung.

Implementierung der Aktenvernichtung nach DIN 66399

Bestimmung der Schutzklasse und Sicherheitsstufe

Der erste Schritt besteht darin, die Art der zu vernichtenden Daten zu bewerten und die entsprechende Schutzklasse sowie die Sicherheitsstufe festzulegen. Dies hängt von der Art der Informationen ab, die auf den Datenträgern gespeichert sind, und davon, welche Auswirkungen ein Datenleck haben könnte.

Auswahl des richtigen Aktenvernichters

Nicht jeder Aktenvernichter ist gleich. Für die Vernichtung nach DIN 66399 müssen Geräte verwendet werden, die die Anforderungen der festgelegten Sicherheitsstufe erfüllen. Dies kann von einfachen Streifenschnittgeräten bis hin zu hochsicheren Mikroschnittvernichtern reichen.

Schulung der Mitarbeiter

Ein wesentlicher Aspekt bei der Umsetzung der DIN 66399 ist die Sensibilisierung und Schulung der Mitarbeiter. Sie müssen über die Bedeutung des Datenschutzes und die korrekte Handhabung der zu vernichtenden Dokumente und Datenträger informiert werden.

Dokumentation des Vernichtungsprozesses

Um die Einhaltung der Datenschutzvorschriften nachzuweisen, ist es wichtig, den Vernichtungsprozess zu dokumentieren. Dies umfasst Informationen darüber, welche Dokumente vernichtet wurden, wann und wie die Vernichtung erfolgte und wer dafür verantwortlich war.

Herausforderungen und Best Practices

Regelmäßige Überprüfung der Richtlinien

Datenschutzgesetze und Technologien entwickeln sich ständig weiter. Daher ist es wichtig, die Richtlinien für die Aktenvernichtung regelmäßig zu überprüfen und anzupassen, um sicherzustellen, dass sie weiterhin den aktuellen Anforderungen entsprechen.

Umgang mit digitalen Datenträgern

Die sichere Vernichtung von digitalen Datenträgern stellt besondere Herausforderungen dar. Hierfür sind spezialisierte Geräte notwendig, die in der Lage sind, Daten unwiederherstellbar zu löschen.

Externe Dienstleister

Viele Unternehmen entscheiden sich dafür, externe Dienstleister mit der Aktenvernichtung zu beauftragen. Es ist entscheidend, einen Anbieter zu wählen, der nach DIN 66399 zertifiziert ist und somit die Einhaltung der Norm garantiert.

Fazit

Die Aktenvernichtung nach DIN 66399 spielt eine zentrale Rolle im Datenschutzkonzept von Unternehmen und Organisationen. Sie stellt sicher, dass personenbezogene und sensible Daten, sowohl in physischer als auch in digitaler Form, sicher vernichtet werden und nicht in die falschen Hände geraten können. Durch die Einhaltung dieser Norm können Unternehmen nicht nur die Anforderungen der DSGVO erfüllen, sondern auch das Vertrauen ihrer Kunden und Partner stärken. Die Implementierung eines solchen Prozesses erfordert eine sorgfältige Planung, die Auswahl der richtigen Werkzeuge und Geräte sowie die kontinuierliche Schulung und Sensibilisierung der Mitarbeiter. Mit diesen Maßnahmen können Unternehmen einen effektiven Beitrag zum Schutz personenbezogener Daten leisten und gleichzeitig ihre eigene Reputation und Integrität wahren.

Externer Datenschutzbeauftragter

Externer-DSB

Vorteile eines externen Datenschutzbeauftragten

In der heutigen datengetriebenen Geschäftswelt ist der Schutz personenbezogener Daten nicht nur eine rechtliche Anforderung, sondern auch ein entscheidendes Element des Kundenvertrauens und der Unternehmensreputation. Die Datenschutz-Grundverordnung (DSGVO) stellt Unternehmen vor die Herausforderung, ihre Datenschutzpraktiken ständig zu überprüfen und anzupassen. Hierbei kann die Entscheidung, einen externen Datenschutzbeauftragten (DSB) zu beauftragen, nicht nur die Einhaltung der DSGVO sicherstellen, sondern auch erhebliche Kostenvorteile bieten. Lassen Sie uns diese Vorteile genauer betrachten:

Kosteneffizienz durch externe Expertise

Reduzierung direkter Kosten: Die Einstellung eines internen Datenschutzbeauftragten kann mit erheblichen direkten Kosten verbunden sein, darunter Gehalt, Sozialleistungen und Weiterbildungskosten. Ein externer DSB hingegen wird als Dienstleister bezahlt, was bedeutet, dass Sie nur für die tatsächlich benötigten Services zahlen. Dies ermöglicht es Ihrem Unternehmen, von hochqualifizierter Expertise zu profitieren, ohne die finanzielle Belastung eines Vollzeitgehalts tragen zu müssen. Vermeidung von Schulungs- und Weiterbildungskosten: Die Datenschutzgesetzgebung und -praktiken entwickeln sich ständig weiter. Ein interner DSB muss regelmäßig geschult und auf dem neuesten Stand gehalten werden, was zusätzliche Kosten verursacht. Ein externer DSB hält sein Fachwissen auf eigene Kosten aktuell, wodurch Ihr Unternehmen diese Ausgaben spart. Flexibilität und Skalierbarkeit: Externe Datenschutzbeauftragte bieten eine flexible Dienstleistung, die an die spezifischen Bedürfnisse und die Größe Ihres Unternehmens angepasst werden kann. Dies bedeutet, dass Sie mehr oder weniger Unterstützung in Anspruch nehmen können, je nachdem, wie sich Ihre Datenschutzanforderungen ändern, ohne sich um die Kapazitätsplanung oder langfristige Verpflichtungen gegenüber einem Mitarbeiter sorgen zu müssen.

Risikominimierung und Compliance

Vermeidung von Compliance-Risiken: Fehler in der Datenschutzpraxis können zu erheblichen Bußgeldern führen. Ein externer DSB bringt umfangreiche Erfahrungen mit unterschiedlichen Datenschutzumgebungen mit und kann daher effektiv dabei helfen, potenzielle Risiken zu identifizieren und zu mitigieren, bevor sie zu Problemen werden. Objektivität und Unabhängigkeit: Ein externer DSB kann eine objektive Sicht auf die Datenschutzpraktiken Ihres Unternehmens bieten, frei von internen Einflüssen oder Interessenkonflikten. Diese Unabhängigkeit ist entscheidend, um sicherzustellen, dass Datenschutzrisiken objektiv bewertet und angegangen werden.

Aufbau von Vertrauen und Reputation

Demonstration von Verantwortung:   Die Zusammenarbeit mit einem renommierten externen Datenschutzbeauftragten signalisiert Stakeholdern, Kunden und Aufsichtsbehörden, dass Ihr Unternehmen den Datenschutz ernst nimmt. Dies kann das Vertrauen in Ihre Marke stärken und Sie von Wettbewerbern abheben.

Fazit

Die Beauftragung eines externen Datenschutzbeauftragten bietet nicht nur eine effektive Möglichkeit, die Compliance mit der DSGVO und anderen Datenschutzvorschriften zu gewährleisten, sondern auch signifikante Kostenvorteile. Durch die Reduzierung direkter und indirekter Kosten, die Bereitstellung flexibler und skalierbarer Dienstleistungen und die Minimierung von Datenschutzrisiken kann ein externer DSB Ihrem Unternehmen helfen, sowohl finanziell als auch in Bezug auf das Kundenvertrauen optimal zu agieren. In einer Welt, in der Datenschutz und Datensicherheit immer mehr im Mittelpunkt stehen, ist die Entscheidung für einen externen Datenschutzbeauftragten ein wichtiger Schritt in die richtige Richtung.

Ein Löschkonzept im Datenschutz

Löschkonzept

Ein Löschkonzept im Datenschutz: Warum es unverzichtbar ist und wie man es effektiv umsetzt

In der digitalen Ära, in der Daten das neue Gold sind, gewinnt der Datenschutz zunehmend an Bedeutung. Die Einführung der Datenschutz-Grundverordnung (DSGVO) in der Europäischen Union hat die Spielregeln verändert und Unternehmen dazu verpflichtet, den Umgang mit personenbezogenen Daten ernst zu nehmen. Ein zentrales Element dabei ist das Löschkonzept, welches sicherstellt, dass Daten nicht länger als nötig aufbewahrt und ordnungsgemäß vernichtet werden. Dieser Artikel erläutert, warum ein Löschkonzept im Datenschutz unverzichtbar ist und wie man es effektiv umsetzt.

Die Bedeutung eines Löschkonzeptes

Rechtliche Anforderungen

Die DSGVO schreibt vor, dass personenbezogene Daten nur so lange aufbewahrt werden dürfen, wie es für die Zwecke, für die sie verarbeitet werden, erforderlich ist. Darüber hinaus müssen Daten, deren Aufbewahrung nicht mehr erforderlich ist, gelöscht werden, es sei denn, es gibt gesetzliche Aufbewahrungsfristen. Ein Löschkonzept hilft Unternehmen, diese Anforderungen zu erfüllen und Rechtskonformität zu gewährleisten.

Schutz der Privatsphäre

Ein effektives Löschkonzept schützt nicht nur vor rechtlichen Konsequenzen, sondern auch die Privatsphäre der betroffenen Personen. Indem Daten, die nicht mehr benötigt werden, sicher gelöscht werden, verringert sich das Risiko eines Datenmissbrauchs.

Vertrauensbildung

Unternehmen, die ein transparentes und effektives Löschkonzept implementieren, bauen Vertrauen bei ihren Kunden und Geschäftspartnern auf. Dies kann ein Wettbewerbsvorteil sein, da Datenschutz und Datensicherheit für viele Menschen zunehmend wichtig sind.

Schritte zur Entwicklung eines effektiven Löschkonzeptes

Bestandsaufnahme der Daten

Der erste Schritt zur Entwicklung eines Löschkonzeptes ist die Bestandsaufnahme aller verarbeiteten personenbezogenen Daten. Dazu gehört die Identifizierung, welche Daten wo gespeichert sind, zu welchem Zweck sie erhoben wurden und wie lange sie aufbewahrt werden müssen.

Festlegung der Löschfristen

Basierend auf der Bestandsaufnahme werden Löschfristen für die verschiedenen Datenkategorien festgelegt. Dabei sind sowohl die Anforderungen der DSGVO als auch andere gesetzliche Aufbewahrungsfristen zu berücksichtigen.

Implementierung technischer und organisatorischer Maßnahmen

Um die Löschung von Daten zuverlässig durchzuführen, sind sowohl technische als auch organisatorische Maßnahmen erforderlich. Technische Lösungen können die automatische Löschung nach Ablauf der festgelegten Fristen unterstützen. Organisatorische Maßnahmen umfassen Richtlinien und Verfahren, die sicherstellen, dass die Löschung wie geplant durchgeführt wird.

Schulung der Mitarbeiter

Die Mitarbeiter spielen eine entscheidende Rolle bei der Umsetzung des Löschkonzeptes. Sie müssen über die Bedeutung des Datenschutzes und die spezifischen Löschverfahren geschult werden, um sicherzustellen, dass sie diese korrekt anwenden.

Regelmäßige Überprüfung und Anpassung

Ein Löschkonzept ist kein statisches Dokument, sondern muss regelmäßig überprüft und gegebenenfalls angepasst werden. Änderungen in den Geschäftsprozessen, rechtliche Anforderungen oder technologische Entwicklungen können Anpassungen notwendig machen.

Herausforderungen bei der Umsetzung

Die Umsetzung eines effektiven Löschkonzeptes kann verschiedene Herausforderungen mit sich bringen. Dazu gehören technische Limitationen, wie die Schwierigkeit, Daten in komplexen IT-Systemen zu identifizieren und zu löschen, sowie organisatorische Herausforderungen, wie der Widerstand von Mitarbeitern gegen neue Verfahren. Eine sorgfältige Planung und das Engagement des gesamten Unternehmens sind entscheidend, um diese Herausforderungen zu überwinden.

Fazit

Ein Löschkonzept ist ein unverzichtbarer Bestandteil des Datenschutzes in der heutigen digitalen Welt. Es hilft Unternehmen nicht nur, rechtliche Anforderungen zu erfüllen, sondern schützt auch die Privatsphäre der betroffenen Personen und stärkt das Vertrauen in die Marke. Die Entwicklung und Umsetzung eines effektiven Löschkonzeptes erfordert eine sorgfältige Planung und das Engagement aller Beteiligten. Mit den richtigen Schritten und einer kontinuierlichen Überprüfung kann jedes Unternehmen ein effektives Löschkonzept implementieren und so einen wichtigen Beitrag zum Datenschutz leisten.